Booking.com Phishing per WhatsApp: ein Fall aus der Praxis
Ich bin faul. Für ein Konzert in Stuttgart habe ich im September ein Hotel über Booking.com gebucht, obwohl ich bei einer Direktbuchung ein paar Euro gespart hätte. Bequemlichkeit schlägt Sparsamkeit, bei mir genauso wie bei allen anderen.
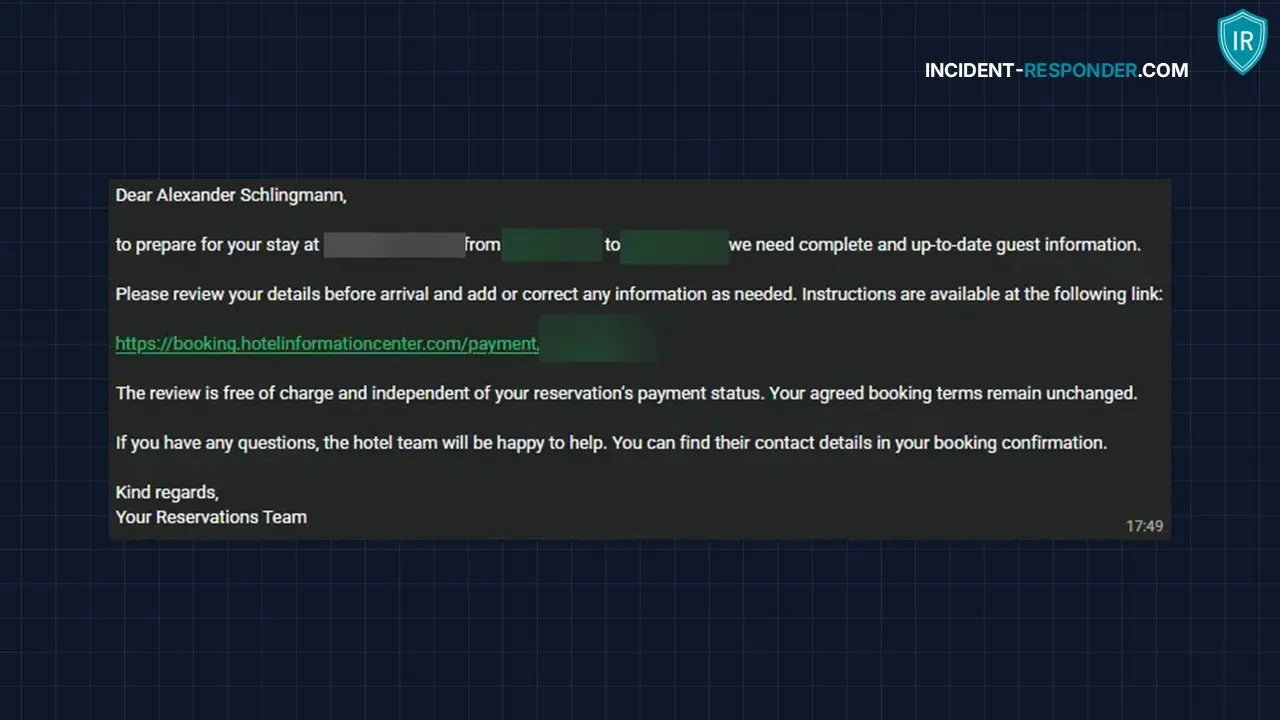
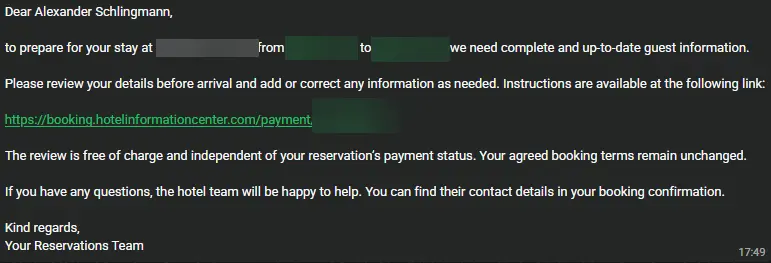
Einige Wochen vor der Reise kam dann eine WhatsApp-Nachricht mit der Bitte, meine Gastdaten zu überprüfen.
Ich arbeite hauptberuflich in der Cyber-Abwehr und sehe solche Nachrichten jede Woche. Diese hier war trotzdem gut genug, dass ich zweimal hinsehen musste.
Im Folgenden gehe ich den Angriff Schritt für Schritt durch und zeige, woran ich ihn am Ende erkannt habe.
Warum die Daten gestimmt haben
Im April 2026 hat Booking.com bestätigt, dass Unbefugte auf Buchungsinformationen von Kunden zugegriffen hatten. Betroffen waren Namen, E-Mail-Adressen, Telefonnummern und Details zum Aufenthalt, Zahlungsdaten dagegen nicht.
Booking.com setzte die PINs der betroffenen Buchungen zurück und informierte die Kunden. Danach lief eine Phishing-Welle an, die genau mit diesen Daten arbeitete.
Meine Buchung erklärt das allerdings nicht. Ich habe erst im September gebucht, fünf Monate nach diesem Vorfall. Im April gab es meine Reservierung noch gar nicht, meine Daten können dort also nicht abgeflossen sein. Irgendwo zwischen meiner Buchung im September und der Nachricht im Oktober muss es ein weiteres Leck gegeben haben.
Die naheliegendste Erklärung ist der Zugang des Hotels. Booking.com gibt die Gästedaten an jede gebuchte Unterkunft weiter, und genau diese Partnerzugänge sind seit Monaten das bevorzugte Ziel.
Das Unternehmen betont, die eigene Kerninfrastruktur sei nicht kompromittiert worden und der Zugriff im April sei über erbeutete Zugangsdaten von Hotelpartnern gelaufen. Heise beschreibt die Lage breiter und nennt neben kompromittierten Konten einzelner Unterkünfte auch Vorfälle bei Booking.com selbst sowie mögliche Kompromittierungen bei Drittanbietern, etwa bei IT-Dienstleistern der Hotelbranche.
Welche dieser Varianten in meinem Fall zutrifft, weiß ich nicht. Beantworten kann das nur jemand, der in die Protokolle schauen darf, und das bin ich hier nicht. Fest steht nur, dass es im April nicht passiert sein kann.
Für Dich als Gast macht das am Ende keinen Unterschied, denn Deine Daten sind in jedem dieser Fälle weg. Entscheidend ist die Struktur dahinter, weil jedes schlecht abgesicherte Hotelkonto zum Einfallstor für die Daten aller Gäste wird, die dort jemals gebucht haben.
Das ist dieselbe Logik, der Dein Unternehmen über sein Systemhaus, seinen Steuerberater oder sein Buchhaltungsportal ausgesetzt ist. Du kannst Deine eigene IT vorbildlich absichern und trotzdem über einen Dritten betroffen sein, der Deine Daten rechtmäßig besitzt.
Die Masche selbst hat inzwischen einen Namen bekommen. Sie heißt Reservation Hijacking, und sie zielt bewusst auf Reisende kurz vor dem Aufenthalt. Deshalb kam meine Nachricht auch nicht im September direkt nach der Buchung, sondern erst Wochen später. Wer gleich morgen anreist, prüft weniger und zahlt schneller.
Die Nachricht beruhigt Dich, bevor sie Dich abzockt
Drei Dinge an der Nachricht sind bemerkenswert.
Sie kam nicht von Booking.com und auch nicht vom Hotel. Als Absendername stand dort "World Ice Art Championsship". Das ist kein Flüchtigkeitsfehler, sondern ein Hinweis auf die Infrastruktur dahinter.
Solche Nachrichten laufen häufig über gekaperte WhatsApp-Business-Konten, weil ein übernommenes Unternehmensprofil seriöser aussieht als eine frische Nummer und den Angreifer nichts kostet. Ein Profilname, der mit Deiner Reise nichts zu tun hat, ist oft das einzige Merkmal, das nicht sauber gefälscht wird.
Sie war außerdem auf Englisch, obwohl ich auf Deutsch gebucht habe und das Hotel in Deutschland steht. Plattformen und Unterkünfte schreiben Dich in der Sprache an, in der Du gebucht hast. Ein Sprachwechsel ohne Anlass ist ein Signal.
Und dann der eigentlich perfide Teil. Im Text steht ausdrücklich, die Überprüfung sei kostenlos, unabhängig vom Zahlungsstatus der Reservierung, und die vereinbarten Buchungsbedingungen blieben unverändert.
Genau diese Beruhigung ist der Trick. Sie nimmt Dir vorab den Verdacht, es könnte um Geld gehen, und der Ablauf dahinter endet drei Schritte später bei einer Zahlungsaufforderung. Wenn eine Nachricht Dir unaufgefordert versichert, dass es nicht um Geld geht, geht es um Geld.
Das Captcha ist hier keine Sicherheitsfunktion
Beim Aufruf der URL in einer abgeschotteten Analyseumgebung erschien zuerst eine Sicherheitsprüfung mit einem einzelnen Bestätigungsknopf.
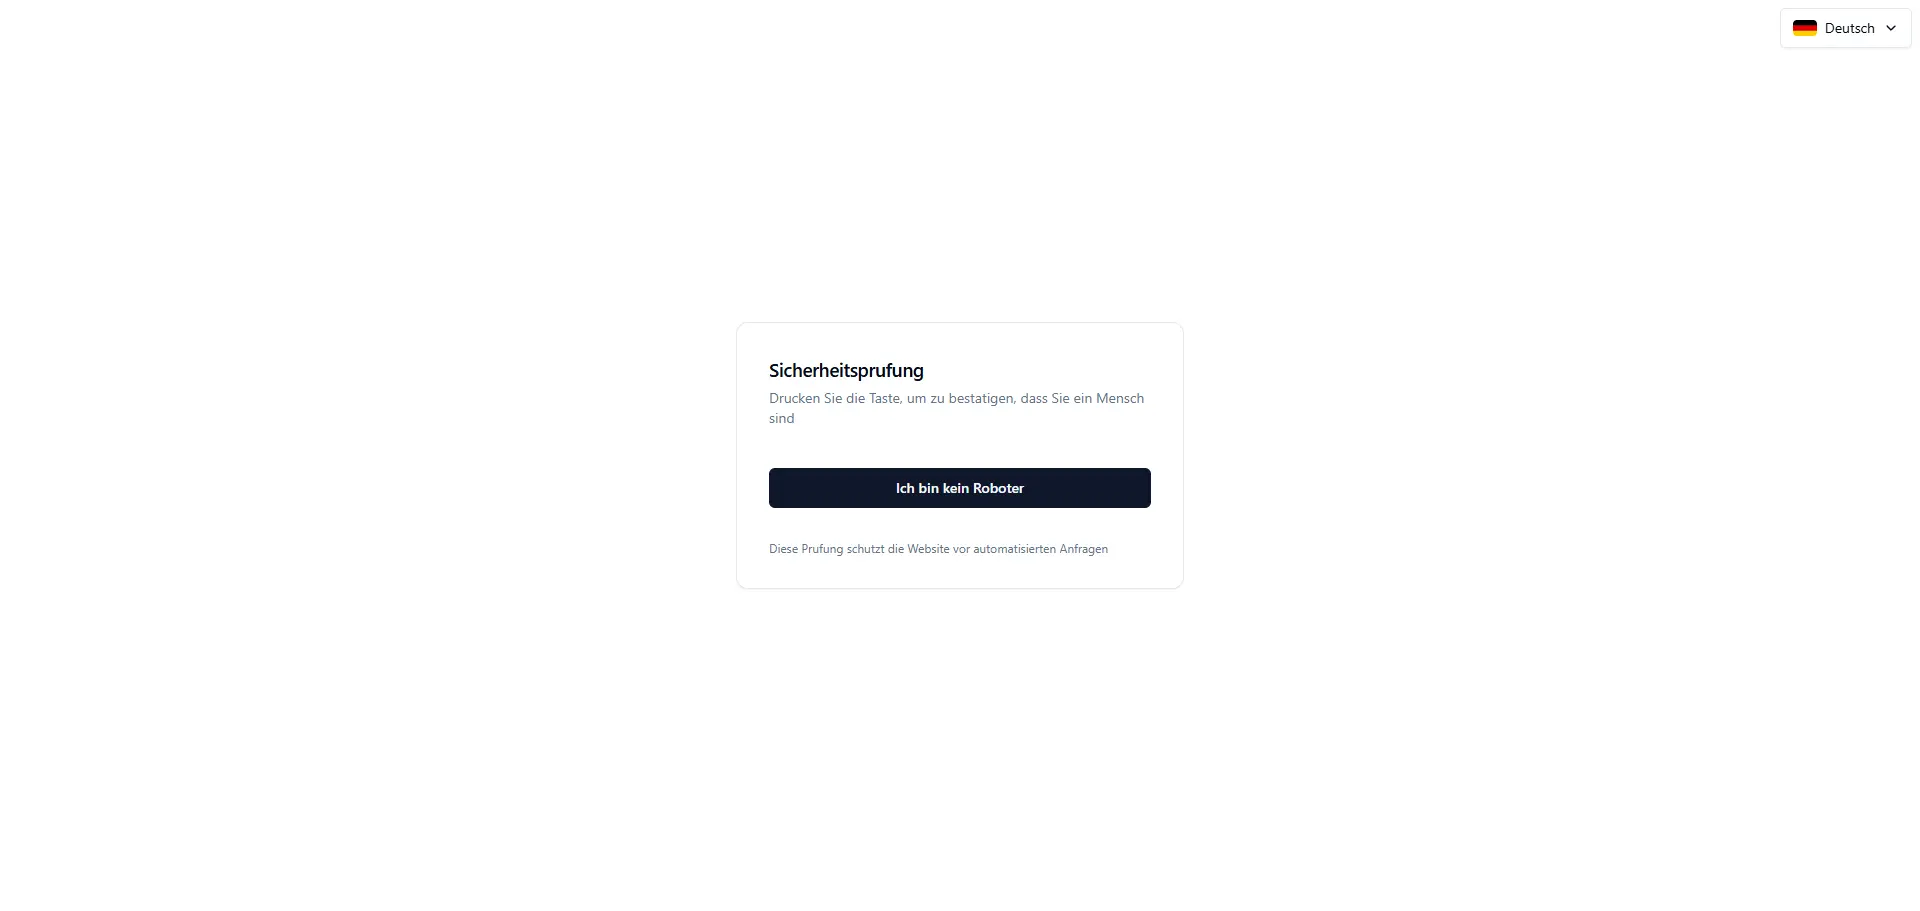
Das ist kein Schutz für Dich, sondern ein Türsteher gegen mich. Automatisierte Prüfsysteme, Mail-Security-Gateways und Sicherheitsforscher bekommen hinter einem Captcha die eigentliche Phishing-Seite nicht zu sehen. Die Seite bleibt dadurch länger unentdeckt und länger online.
Psychologisch wirkt es zusätzlich in die falsche Richtung. Wir lösen seit Jahren täglich Captchas, niemand wird davon misstrauisch. Im Gegenteil, eine Sicherheitsabfrage fühlt sich nach Sorgfalt an, und genau dieses Gefühl wird hier gegen Dich verwendet, bevor Du die Fälschung überhaupt siehst.
Ausgerechnet diese Seite enthält aber den härtesten Hinweis des ganzen Falls, und zwar in der Sprache. Dort steht "Sicherheitsprufung" statt Sicherheitsprüfung, "Drucken Sie die Taste" statt drücken, dazu "bestatigen", "Prufung" und "schutzt". Sämtliche Umlaute fehlen. Obendrein ist "Taste" die falsche Übersetzung von "button", gemeint ist eine Schaltfläche auf dem Bildschirm und nicht eine Taste auf der Tastatur.
Das ist maschinell übersetzter Text aus einer Vorlage, die mit deutschen Sonderzeichen nicht umgehen kann. Kein deutscher Dienstleister verschickt so etwas.
Achte bei verdächtigen Seiten und Nachrichten gezielt auf fehlende Umlaute, auf ß, das zu ss wird, und auf Wörter, die wie eine Wörterbuchübersetzung klingen. Diese Fehler überleben jede noch so gute Nachbildung des Layouts.
Die Kopie ist kein Formular, sondern ein kompletter Kaufprozess
Dahinter lag keine simple Datenabfrage, sondern eine Nachbildung des echten Buchungsabschlusses von Booking.com, inklusive der dreistufigen Fortschrittsanzeige von "Ihre Auswahl" über "Ihre Angaben" bis "Letzter Schritt".
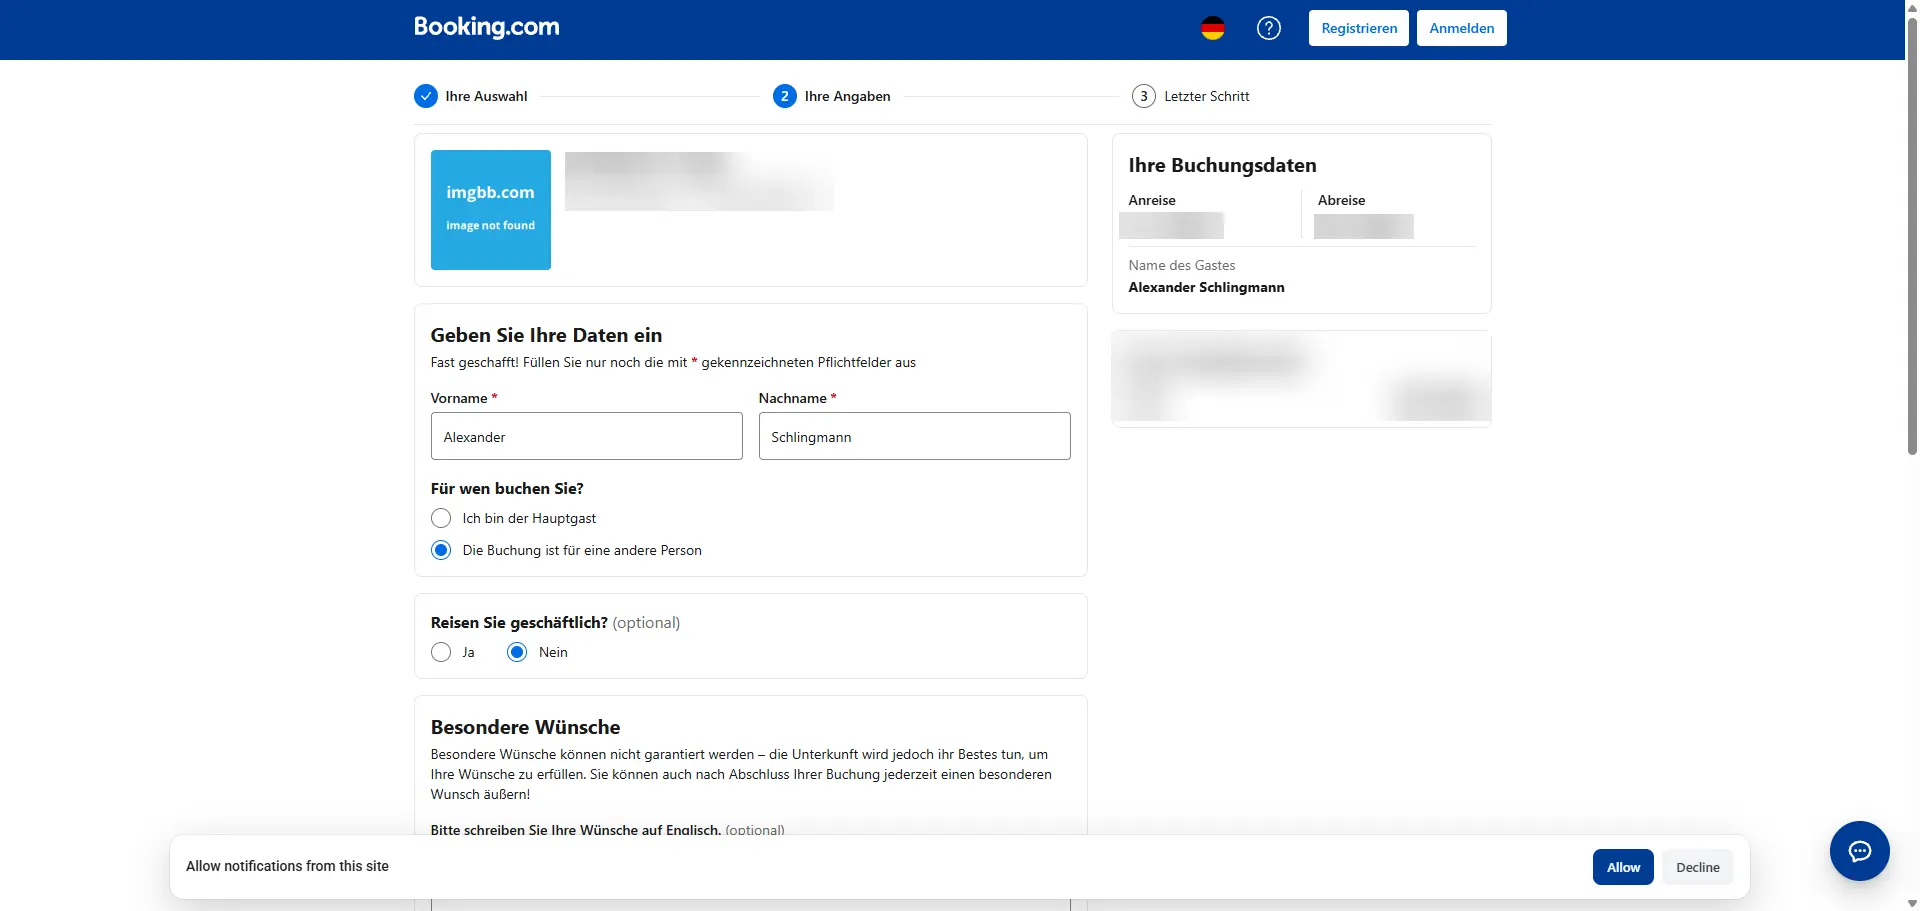
Mein Name war bereits eingetragen, ebenso die Reisedaten. Das stammt alles aus der echten Buchung. Im letzten Schritt kommt dann die Zahlungsauswahl.
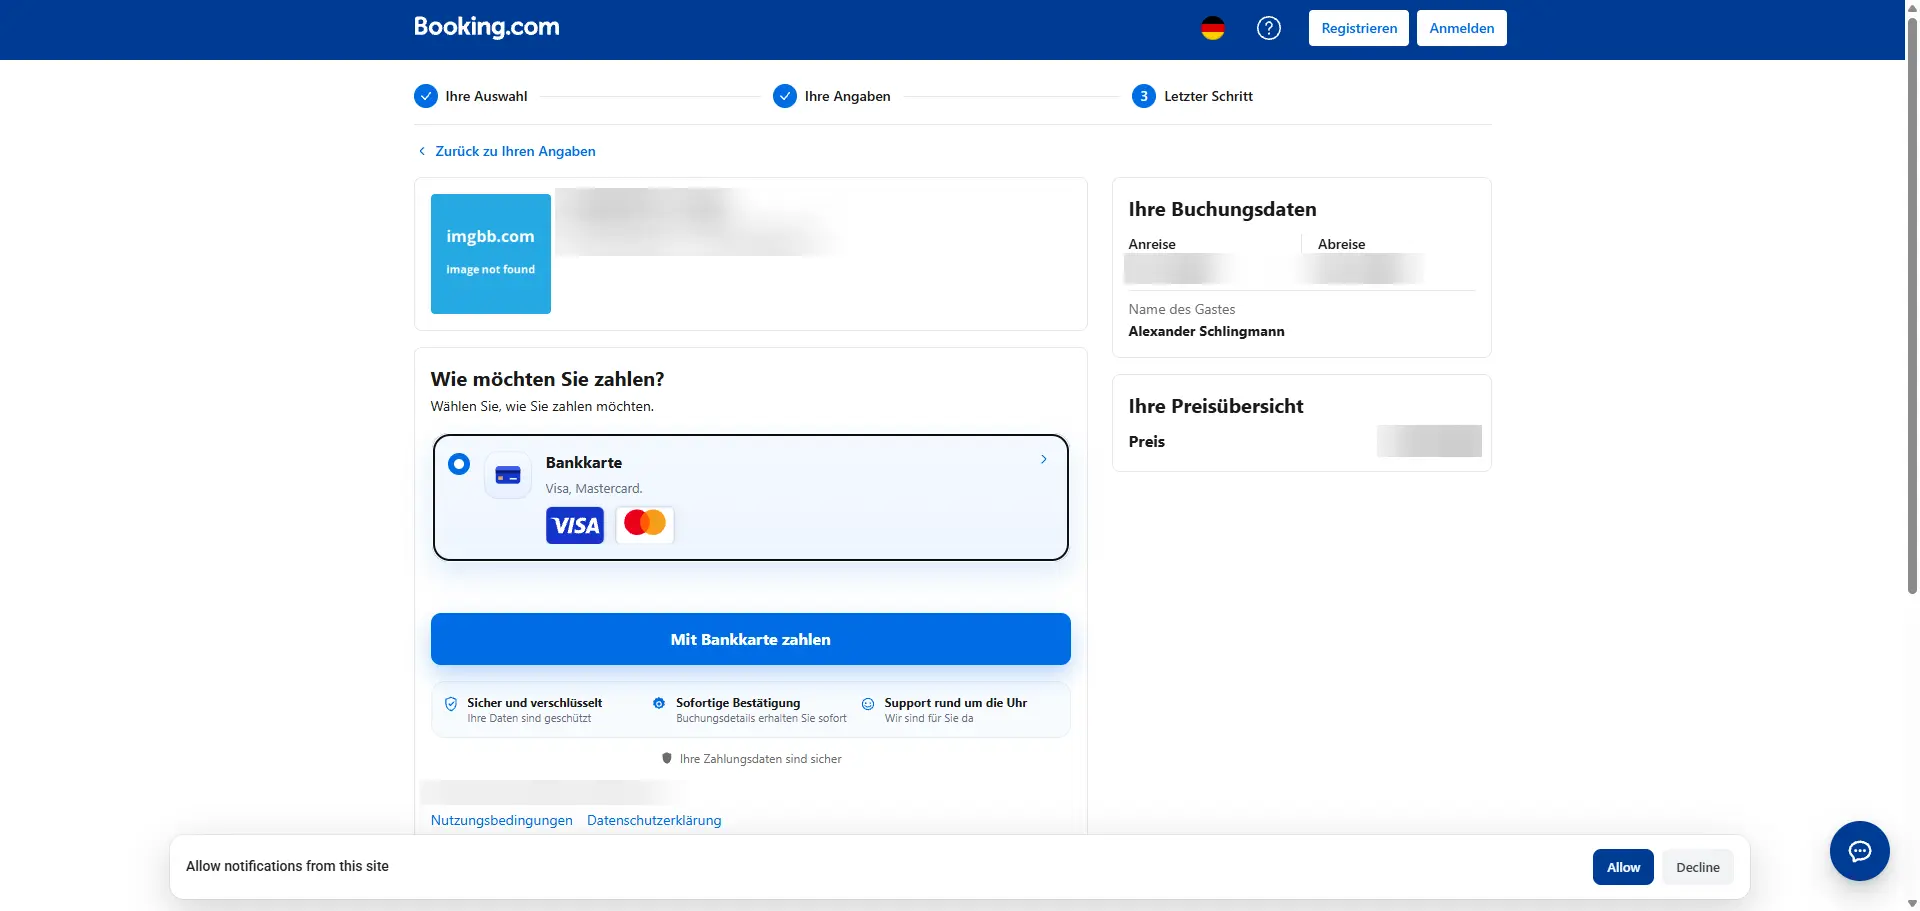
Dieser Aufbau ist bewusst gewählt. Eine Seite, die "Bitte bestätigen Sie Ihre Kreditkarte" sagt, macht misstrauisch. Ein vertrauter Bestellvorgang, bei dem zwei von drei Schritten schon abgehakt sind, erzeugt dagegen den Reflex, ihn zu Ende zu bringen.
Dazu kommen die üblichen Vertrauenssiegel, bis hin zu dem Hinweis, die Zahlungsdaten seien sicher. Auf einer Seite, deren einziger Zweck das Abgreifen genau dieser Daten ist.
Einen Fehler haben die Angreifer gemacht. An der Stelle, an der das Bild der Unterkunft stehen müsste, zeigt die Seite einen Platzhalter mit dem Hinweis "image not found", und darauf ist der Name eines kostenlosen Bildhosters zu lesen. Die Angreifer haben das Hotelbild dort abgelegt statt bei Booking.com, und es war zum Zeitpunkt meines Aufrufs nicht mehr verfügbar.
Das sagt mehr über den Angriff als jedes andere Detail. Solche Seiten werden nicht von Hand gebaut. Sie entstehen automatisiert aus einer Vorlage, werden mit den Daten aus dem Leck befüllt und greifen für die individuellen Teile auf fremde, kostenlose Infrastruktur zurück. Genau dort bricht es dann.
Verlass Dich deshalb nicht auf das Aussehen. Das ist der schwächste aller Prüfmechanismen, und er wird mit jedem Monat schwächer.
Die Zieldomain lautete, entschärft geschrieben, hxxps://booking[.]hotelinformationcenter[.]com. Sie beginnt mit "booking" und sieht dadurch auf einen flüchtigen Blick passend aus, gehört aber zu einer völlig fremden Domain. Entscheidend ist immer der Teil unmittelbar vor der Endung, nicht der Anfang.
Was ich getan habe
Drei Dinge, und ich empfehle sie in dieser Reihenfolge.
Ich habe das Hotel angerufen. Nicht, um mich zu beschweren, sondern weil das Hotel in dieser Konstellation selbst Betroffener ist und möglicherweise noch nichts davon weiß. Wenn dort ein Extranet-Zugang kompromittiert ist, betrifft das jeden weiteren Gast. Ruf dabei unbedingt die Nummer von der eigenen Webseite des Hotels an und nicht die aus der verdächtigen Nachricht.
Ruf vor allem dann an, wenn Du Dir unsicher bist. Ich war es nämlich. Meine Daten waren echt, der Aufbau war sauber, und mein erster Impuls war nicht Misstrauen, sondern die Überlegung, ob das Hotel vielleicht wirklich etwas von mir braucht. Ein Anruf klärt diese Frage in zwei Minuten, und niemand dort wird Dich für die Nachfrage komisch finden. Diese Hotels bekommen solche Anrufe gerade zuhauf.
Ich habe eine Datenschutzmeldung an Booking.com geschickt. Dort liegt die Verantwortung für die Buchungsdaten, und der Vorfall gehört dokumentiert.
Ich habe Beschwerde bei der Landesbeauftragten für Datenschutz und Informationsfreiheit NRW eingereicht. Das steht Dir nach der Datenschutz-Grundverordnung als betroffene Person zu und kostet nichts. Ob und wie die Behörde tätig wird, entscheidet sie selbst, aber ohne Meldungen entsteht kein Bild der Lage.
Antworten habe ich bisher keine. Sobald sie vorliegen, ergänze ich sie hier. Ich bin übrigens weder Rechtsanwalt noch Datenschutzbeauftragter, das hier ist ein Erfahrungsbericht und keine Rechtsberatung.
Die EU ermittelt inzwischen
Dass es sich nicht um einen Einzelfall handelt, zeigt die Reaktion aus Brüssel. Am 21. Oktober 2026 hat die Europäische Kommission ein förmliches Verfahren gegen Booking.com nach dem Gesetz über digitale Dienste eingeleitet.
Geprüft wird, ob das Unternehmen die Risiken durch betrügerische Unterkunftsangebote und Phishing sorgfältig bewertet und wirksam gemindert hat. Ausdrücklich im Blick hat die Kommission dabei den Missbrauch von Reservierungs- und Gästedaten für betrügerische Zahlungsaufforderungen sowie die Nachrichtenfunktion der Plattform. Ein zweiter Punkt betrifft die Kennzeichnung bezahlter Platzierungen in den Suchergebnissen.
Booking.com gibt an, uneingeschränkt mit der Kommission zusammenzuarbeiten. Die Kommission betont, dass die Eröffnung des Verfahrens dem Ergebnis nicht vorgreift, ein Verstoß ist also bislang nicht festgestellt. Sollte am Ende einer festgestellt werden, kann ein Bußgeld von bis zu sechs Prozent des weltweiten Jahresumsatzes verhängt werden. Die Tagesschau ordnet das Verfahren aus Verbrauchersicht ein.
Mir geht es hier nicht darum, auf einen Konzern einzuschlagen. Für Dich steckt darin eine andere Botschaft. Wenn eine europäische Aufsichtsbehörde dem Marktführer die Frage stellt, ob seine Schutzmaßnahmen gegen genau diese Masche ausreichen, dann ist das Problem strukturell und nicht Deine Unaufmerksamkeit.
Woran Du es erkennst
Es gibt kein einzelnes Merkmal, aber es gibt Muster.
Prüfe den Absender. Weder Booking.com noch ein Hotel schreibt Dich aus einem unbekannten Profil mit fremdem Firmennamen an.
Achte auf Sprache und Zeichensatz. Fehlende Umlaute, ein unerklärlicher Sprachwechsel und wörtlich übersetzte Begriffe verraten die Fälschung zuverlässiger als jedes Layout.
Lies die Domain von hinten. Was vor der Endung steht, entscheidet, nicht was davor geschrieben wurde.
Misstraue dem Zeitdruck und der Beruhigung gleichermaßen. Beides ist konstruiert, und beides kommt bewusst kurz vor der Abreise.
Geh nie über den Link. Öffne die App oder tippe die Adresse selbst ein und sieh in Deiner Buchung nach, ob dort überhaupt etwas offen ist. Das kostet dreißig Sekunden und beantwortet die Frage endgültig.
Zahlungsdaten gehören nicht in eine nachträgliche Überprüfung. Wenn Du nach Kreditkartendaten gefragt wirst, obwohl die Buchung längst steht, ist die Antwort immer nein.
Und wenn es Dich doch erwischt hat, dann sperre die Karte, ändere die Passwörter und prüfe vor allem, ob sich jemand an Deinem Konto angemeldet hat. Wie Du verdächtige Anmeldungen aus dem Ausland erkennst und was dann zu tun ist, haben wir gesondert aufgeschrieben.
Was das für Unternehmen bedeutet
Dieser Fall war privat. Dieselbe Masche funktioniert aber mit jeder Geschäftsbeziehung, die Daten erzeugt. Eine Lieferantenrechnung, eine Buchung im Firmenreiseportal, ein Ticket beim Dienstleister. Überall dort sitzt ein Dritter auf Daten, mit denen sich eine glaubwürdige Nachricht an Deine Mitarbeitenden bauen lässt.
Der Unterschied zum Privatfall ist das Ergebnis. Bei mir stand eine Kreditkarte auf dem Spiel. Im Unternehmen steht am Ende oft ein Zugang, und damit beginnt etwas, das deutlich länger dauert als eine Kartensperrung.
Deshalb lautet die Frage für Deinen Betrieb nicht, ob Deine Leute Phishing erkennen. Die Frage ist, was passiert, nachdem jemand geklickt hat. Ob es überhaupt jemandem auffällt, wem die Person es meldet, und ob danach aus einem Verdacht ein dokumentierter Sicherheitsvorfall wird oder die Sache stillschweigend im Sande verläuft.
Wenn Du Dir bei einer konkreten Nachricht oder einem Alarm unsicher bist, bekommst Du über Ask a Responder eine Einschätzung, ohne dass daraus gleich ein Auftrag wird. Und falls es bei Dir gerade nicht mehr um eine Einschätzung geht, sondern um einen laufenden Vorfall, nutze den roten Notfall-Button oben rechts.